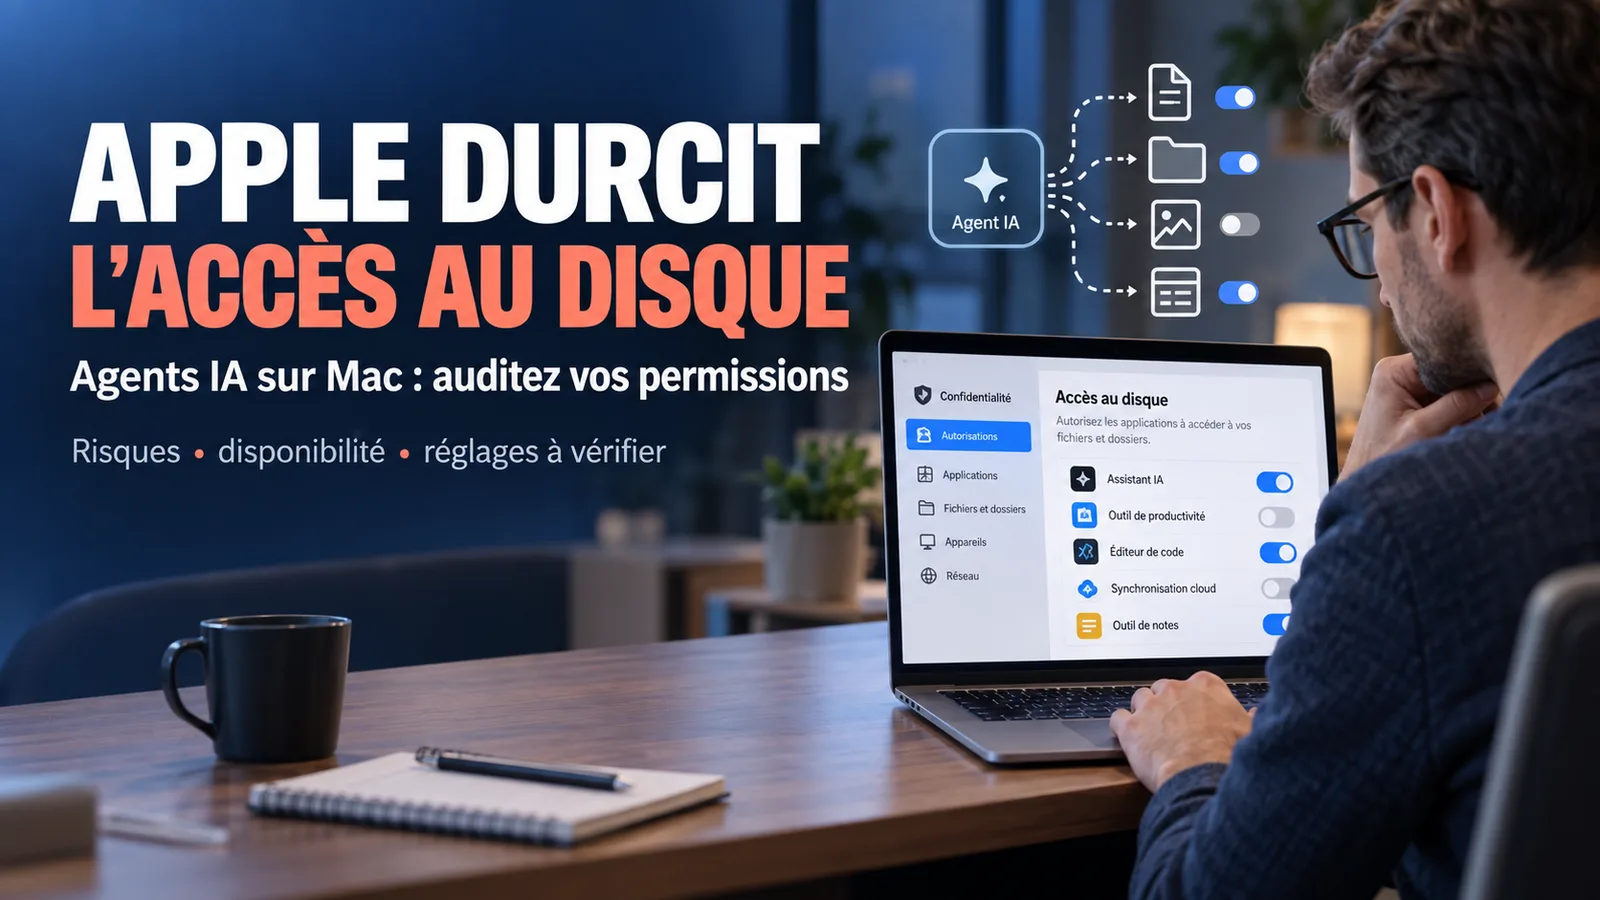
Apple va renforcer les protections entourant l’Accès complet au disque sur Mac, précisément parce que les agents IA rendent cette permission beaucoup plus risquée. L’entreprise annonce de futurs contrôles exigeant une action utilisateur particulièrement explicite avant qu’une application puisse obtenir un accès susceptible d’exposer les fichiers, les emails, les messages, l’historique de navigation et certaines données administratives.
La mesure a été annoncée le 2 octobre 2026. Apple ne précise toutefois ni la version de macOS concernée, ni la date de disponibilité, ni la forme exacte des nouvelles confirmations. Il s’agit donc d’une évolution officiellement annoncée, mais pas encore d’une fonction dont le déploiement public peut être vérifié.
Pour les créateurs, consultants, formateurs et petites entreprises qui utilisent un agent IA sur leur Mac, la bonne réaction n’est pas d’attendre la future protection. Elle consiste à vérifier dès maintenant quelles applications possèdent déjà l’Accès complet au disque et à retirer cette permission lorsque l’usage ne la justifie pas.
Information vérifiée le 3 octobre 2026. L’annonce d’Apple est mondiale et ne mentionne aucune limitation par pays.
Ce qu’Apple vient réellement d’annoncer
Dans une note publiée sur son portail pour développeurs, Apple explique que ses API puissantes sont normalement accompagnées de contrôles destinés à protéger les données privées. L’Accès complet au disque constitue une exception importante, car cette permission contourne une grande partie des protections habituelles afin de permettre à certaines catégories d’applications, notamment les logiciels de sauvegarde, de fonctionner correctement.
Apple constate cependant que certains développeurs utilisent cette autorisation d’une manière susceptible d’exposer les utilisateurs à des risques qu’ils ne comprennent pas pleinement. L’entreprise cite les fichiers, les emails, les messages et l’historique de navigation. Elle ajoute que, pour une application de communication, cet accès peut aussi compromettre la vie privée des personnes avec lesquelles l’utilisateur échange.
Apple relie explicitement cette décision à l’essor des agents IA :
La société prévoit donc d’ajouter des contrôles afin qu’une application ne puisse recevoir cette permission qu’après une action utilisateur très explicite.
Il faut distinguer trois états :
Cette annonce n’est pas la divulgation d’une attaque particulière et ne signifie pas qu’un agent IA a compromis tous les Mac. Apple décrit un risque d’architecture : une autorisation conçue pour quelques usages puissants devient plus sensible lorsqu’un logiciel est capable de planifier et d’enchaîner des actions avec davantage d’autonomie.
Que donne réellement l’Accès complet au disque ?
Le nom peut sembler abstrait. Dans la documentation Apple, l’Accès complet au disque permet à une application d’accéder à tous les fichiers de l’ordinateur, y compris aux données provenant d’autres applications comme Mail, Messages, Safari et Maison. Il peut également couvrir les sauvegardes Time Machine et certains réglages administratifs concernant les utilisateurs du Mac.
Cette permission est beaucoup plus large qu’un simple accès au dossier Téléchargements ou à un document sélectionné par l’utilisateur.
macOS dispose de plusieurs catégories d’autorisations qu’il ne faut pas confondre :
Un agent peut demander plusieurs de ces permissions. Chacune doit être évaluée séparément. Retirer l’Accès complet au disque ne supprime pas automatiquement une autorisation d’accessibilité, d’automatisation ou de capture d’écran.
À l’inverse, une application disposant de l’Accès complet au disque ne devient pas automatiquement malveillante. Des outils de sauvegarde, de sécurité, d’administration ou de migration peuvent avoir une raison légitime de lire un grand nombre de fichiers.
La bonne question n’est donc pas : « Cette application est-elle connue ? » Elle est : « La fonction que j’utilise nécessite-t-elle réellement l’accès à toutes ces données ? »
Pourquoi les agents IA changent le niveau de risque
Une application traditionnelle exécute généralement un ensemble de fonctions prévues par son développeur. Un agent IA peut recevoir un objectif beaucoup plus général, décider des étapes intermédiaires, explorer des fichiers, ouvrir des outils puis ajuster son plan en fonction de ce qu’il découvre.
Cette souplesse crée sa valeur. Elle élargit aussi les conséquences possibles d’une instruction ambiguë, d’une erreur de raisonnement ou d’un contenu malveillant rencontré par l’agent.
Imaginons une consigne simple :
Avec un dossier explicitement sélectionné et un accès en lecture seule, le périmètre est relativement clair. Avec l’Accès complet au disque, l’agent peut techniquement rencontrer des archives de messagerie, des contrats, des pièces d’identité, des historiques de navigation, des sauvegardes ou des documents qui n’ont aucun rapport avec la mission.
Le risque ne vient pas seulement de ce que l’application souhaite faire. Il dépend aussi de ce qu’elle peut faire si une page, un email ou un document tente de détourner son comportement. Une instruction cachée dans un contenu peut chercher à convaincre l’agent de copier une information, d’ouvrir un autre fichier ou de modifier son objectif. Ce type d’attaque est souvent appelé injection de prompt.
La protection la plus solide reste le moindre privilège : accorder uniquement les données, dossiers et actions strictement nécessaires à la mission.
Deux situations concrètes pour les créateurs et indépendants
Un créateur confie ses archives à un agent de contenu
Un vidéaste souhaite que son agent analyse ses transcriptions, retrouve les meilleurs passages et prépare une série de publications. L’application demande l’Accès complet au disque pour rechercher automatiquement tous les fichiers disponibles.
Accepter semble pratique. Pourtant, les transcriptions utiles peuvent être placées dans un dossier dédié. Il n’est pas nécessaire que l’agent puisse aussi lire les emails personnels, les conversations Messages, les documents administratifs ou les sauvegardes du Mac.
La meilleure configuration consiste à créer un dossier de travail, y copier uniquement les contenus nécessaires et autoriser l’application à utiliser ce périmètre si elle le permet. L’agent prépare les textes ; le créateur valide les informations et la publication.
Les contenus approuvés peuvent ensuite renvoyer vers un LinkHub VIFLY pour centraliser les ressources, les réseaux et l’offre, sans confier à l’agent l’ensemble de l’ordinateur.
Une consultante utilise un agent pour préparer ses rendez-vous
Une consultante souhaite obtenir, avant chaque rendez-vous, une synthèse du prospect, des échanges précédents et des documents liés à la mission. Son Mac contient également des contrats d’autres clients, des factures, des informations familiales et des identifiants sauvegardés.
L’Accès complet au disque transformerait un besoin ciblé en accès potentiellement transversal. Une architecture plus prudente consiste à utiliser un répertoire par client, à séparer les données personnelles et professionnelles, puis à n’exposer que les dossiers nécessaires à la préparation.
Lorsque le prospect souhaite réserver, VIFLY Booking peut fournir un parcours structuré sans donner à l’agent le droit de parcourir toutes les données locales. La réservation, la préparation et l’accès documentaire restent trois permissions différentes.
Ces exemples illustrent une règle générale : plus l’information est sensible, plus le périmètre doit être explicite et facilement révocable.
Une présence publique structurée sur VIFLY permet par ailleurs de séparer les informations destinées aux prospects des documents de travail confidentiels conservés sur l’ordinateur.
Comment auditer immédiatement les permissions de votre Mac
Vous n’avez pas besoin d’attendre la future évolution annoncée par Apple. Un premier audit peut être réalisé en quelques minutes.
Après chaque modification, testez le workflow concerné. Si l’application cesse de fonctionner, ne réactivez pas automatiquement toutes les autorisations : vérifiez sa documentation, cherchez un mode limité ou choisissez un outil mieux cloisonné.
Pour les équipes, cet audit doit être documenté. Il faut savoir qui approuve l’accès, pour quelle durée, pour quelle mission et comment le retirer lorsqu’un collaborateur ou un outil n’en a plus besoin.
Nuances et points de vigilance
Première nuance : Apple n’a annoncé ni date ni version de macOS. Il serait faux d’écrire que la nouvelle protection est déjà déployée, qu’elle arrivera dans une mise à jour précise ou qu’elle bloquera automatiquement tous les agents IA.
Deuxième nuance : l’annonce vise l’Accès complet au disque en général. Apple cite la montée en puissance des agents pour expliquer l’urgence, mais les futurs contrôles ne sont pas présentés comme une fonction réservée aux seules applications d’IA.
Troisième nuance : une confirmation plus explicite améliore le consentement sans éliminer le risque. Un utilisateur peut toujours autoriser une application par habitude, sous pression ou sans comprendre la portée réelle de l’accès.
Quatrième nuance : retirer l’accès local ne contrôle pas ce qui a déjà été envoyé vers un service cloud. Il faut également vérifier la politique de confidentialité de l’outil, la durée de conservation, les espaces connectés et les possibilités de suppression.
Enfin, une permission peut être légitime au moment de l’installation puis devenir inutile. Un logiciel utilisé une fois pour migrer des données ne doit pas nécessairement conserver indéfiniment un accès complet.
La sécurité des agents ne se résume donc pas à un écran de confirmation. Elle combine permissions minimales, séparation des données, validation humaine, journalisation et révision régulière.
Le blog VIFLY continuera de suivre ces évolutions en distinguant les protections déjà disponibles des fonctions seulement annoncées.
FAQ sur les agents IA et l’Accès complet au disque
Apple a-t-il déjà déployé les nouveaux contrôles ?
Non. Apple les a annoncés le 2 octobre 2026 sans préciser leur date de disponibilité, la version de macOS concernée ni leur interface définitive.
Qu’est-ce que l’Accès complet au disque sur Mac ?
Il s’agit d’une permission très large qui peut permettre à une application d’accéder aux fichiers du Mac, aux données d’autres applications, aux sauvegardes Time Machine et à certains réglages administratifs.
Où vérifier cette permission ?
Ouvrez Réglages Système, Confidentialité et sécurité, puis Accès complet au disque. La liste affiche les applications autorisées ou ajoutées à cette catégorie.
Faut-il retirer cette permission à toutes les applications d’IA ?
Non, pas aveuglément. Il faut vérifier si la fonction utilisée exige réellement cet accès. Lorsqu’un dossier limité suffit, l’Accès complet au disque est généralement disproportionné.
Désactiver l’accès supprime-t-il les données déjà envoyées ?
Non. La désactivation limite les accès futurs sur le Mac, mais ne supprime pas automatiquement les données précédemment transférées ou conservées dans un service cloud.
Une application de sauvegarde peut-elle avoir besoin de cet accès ?
Oui. Apple cite précisément les applications de sauvegarde comme exemple d’usage pouvant nécessiter une lecture très large du disque. Il faut vérifier la fonction avant de retirer l’autorisation.